

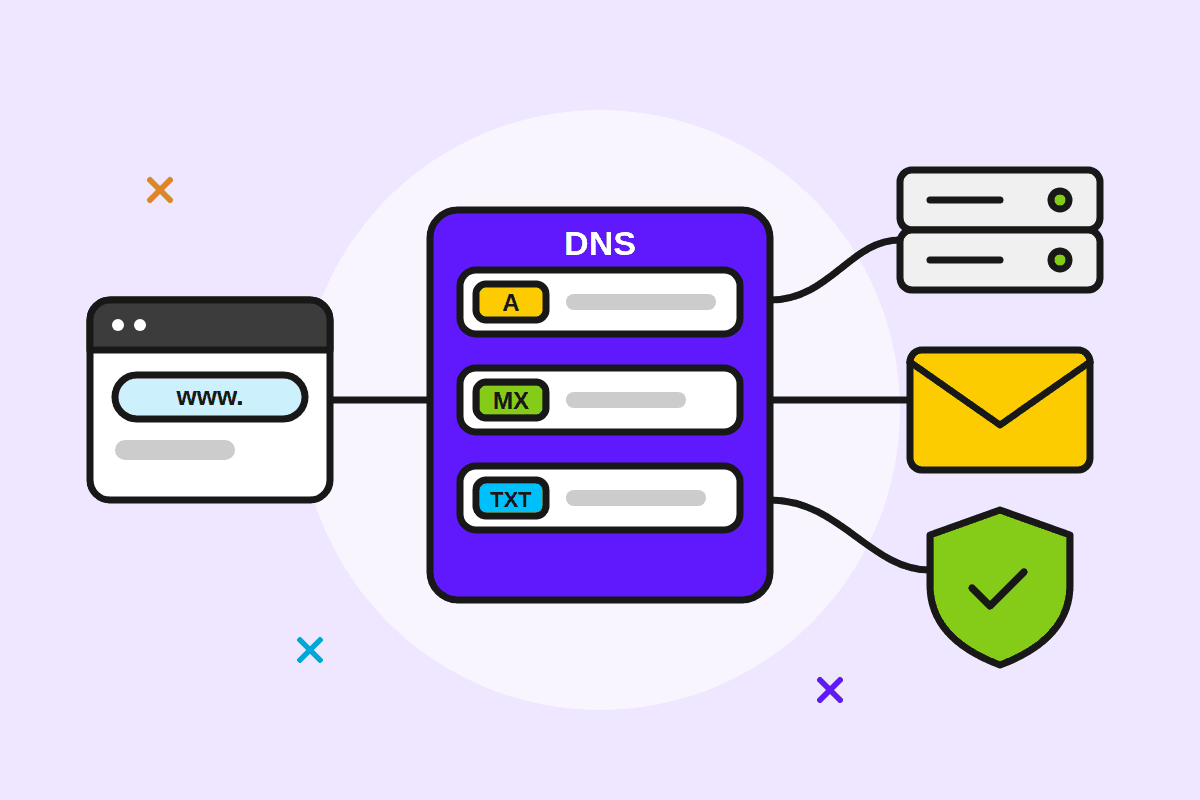
DNS este „agenda de telefon” a internetului: transformă numele domeniului tău în adresa serverului unde stă site-ul și îi spune lumii unde să livreze e-mailul. Mai jos îți explicăm pe înțeles diferența dintre nameservere și înregistrările DNS, cum îți legi domeniul de găzduire și ce greșeli să eviți.
Nameservere vs. înregistrări DNS: două niveluri diferite
Cele mai multe confuzii vin din amestecarea acestor două lucruri.
- Nameserverele răspund la întrebarea „cine ține evidența DNS pentru domeniul ăsta?”. Le setezi la registrar, adică acolo unde ai cumpărat domeniul. Arată de obicei ca
ns1.exemplu.roșins2.exemplu.ro. - Înregistrările DNS (A, CNAME, MX, TXT...) răspund la întrebarea „unde e site-ul, unde vine e-mailul?”. Le editezi în zona DNS, la furnizorul ale cărui nameservere le folosești.
Pe scurt: nameserverele arată spre furnizorul de DNS, iar înregistrările din acea zonă arată spre servere. Dacă schimbi nameserverele, toate înregistrările vechi încetează să mai fie folosite. Contează doar cele din zona noului furnizor.
Tipurile de înregistrări DNS pe care le vei folosi
| Tip | La ce folosește | Exemplu |
|---|---|---|
| A | Leagă un nume de o adresă IPv4 a unui server | exemplu.ro → 203.0.113.10 |
| AAAA | La fel ca A, dar pentru o adresă IPv6 | exemplu.ro → 2001:db8::10 |
| CNAME | Face un nume să fie „alias” pentru alt nume | www.exemplu.ro → exemplu.ro |
| MX | Spune unde se livrează e-mailul pentru domeniu (cu prioritate) | exemplu.ro → 10 mail.exemplu.ro |
| TXT | Text pentru verificări și e-mail: SPF, DKIM, DMARC, confirmări Google etc. | v=spf1 ... ~all |
| NS | Arată nameserverele domeniului sau ale unui subdomeniu delegat | ns1.exemplu.ro |
Adresele din exemple sunt fictive, rezervate pentru documentație. Folosește valorile primite de la furnizorul tău de găzduire.
Cum îți legi domeniul de găzduire
Ai două variante. Alege una singură.
Varianta 1: schimbi nameserverele (cea mai simplă)
- În e-mailul de activare a găzduirii sau în zona de client găsești nameserverele pachetului tău.
- La registrarul domeniului deschide setările domeniului și caută „Nameservere” sau „DNS servers”.
- Înlocuiește nameserverele vechi cu cele noi. Pune-le pe toate, de obicei cel puțin două.
- Salvează și așteaptă propagarea (vezi mai jos).
Avantajul acestei variante: panoul de control al găzduirii creează automat înregistrările pentru site și e-mail.
Varianta 2: păstrezi nameserverele și schimbi doar înregistrările
E potrivită când folosești deja un serviciu DNS separat sau ai și alte servicii pe domeniu, de exemplu e-mail la alt furnizor. Atunci:
- Modifici înregistrarea A pentru
exemplu.ro(deseori notată@) cu adresa IP a găzduirii. - Pui www ca CNAME spre
exemplu.rosau ca A spre același IP. - Lași neschimbate MX-urile și TXT-urile pentru e-mail, dacă e-mailul rămâne unde e.
TTL și propagarea: de ce „nu se vede încă”
Fiecare înregistrare DNS are un TTL (time to live), adică numărul de secunde cât au voie alte servere să țină răspunsul în memorie (cache). Un TTL de 3600 înseamnă o oră. Cât timp un furnizor de internet are în cache răspunsul vechi, vizitatorii lui ajung la serverul vechi.
Asta numim „propagare”. Nu e o undă care se răspândește prin internet, ci pur și simplu expirarea treptată a acestor cache-uri. Ce înseamnă în practică:
- Înregistrările modificate se actualizează, de regulă, în intervalul TTL-ului vechi.
- Schimbarea nameserverelor durează mai mult, pentru că și înregistrările NS de la registru sunt ținute în cache. Poate dura de la câteva ore până la 1–2 zile.
- Truc util: cu o zi înainte de o mutare planificată, scade TTL-ul la 300 de secunde (5 minute). După mutare îl poți crește la loc.
- Poți vedea ce răspuns dau diverse servere din lume cu un instrument online de verificare DNS sau cu comanda
nslookup exemplu.ro.
Greșeli frecvente și cum le eviți
- Editezi zona DNS greșită. Ai modificat înregistrările la registrar, dar domeniul folosește nameserverele găzduirii, sau invers. Verifică întâi ce nameservere sunt active.
- Pierzi e-mailul când schimbi nameserverele. Dacă e-mailul e la alt furnizor (de exemplu Google Workspace sau Microsoft 365), copiază MX-urile și TXT-urile în noua zonă înainte de schimbare.
- Pui CNAME pe domeniul principal. Standardul DNS nu permite ca un nume cu CNAME să aibă și alte înregistrări. Domeniul principal are mereu NS și SOA, deci acolo folosește A (sau funcția de „CNAME flattening”, dacă furnizorul tău DNS o oferă).
- Faci MX să arate spre un CNAME sau spre o adresă IP. MX trebuie să arate spre un nume care are înregistrare A sau AAAA.
- Ai două înregistrări SPF. Un domeniu poate avea un singur TXT care începe cu
v=spf1. Dacă ai două, verificarea SPF eșuează. Combină-le într-unul singur. - Uiți de www.
exemplu.roșiwww.exemplu.rosunt nume diferite și au nevoie fiecare de propria înregistrare. - Te panichezi după 10 minute. Dacă setările sunt corecte, de cele mai multe ori trebuie doar să aștepți să expire cache-ul.
Pe scurt
- Nameserverele aleg cine ține DNS-ul. Înregistrările spun unde merg site-ul și e-mailul.
- A = adresă IP, CNAME = alias, MX = e-mail, TXT = verificări și SPF/DKIM/DMARC.
- Scade TTL-ul înainte de o mutare și ai răbdare cu propagarea.
- Păstrează MX-urile și TXT-urile când schimbi nameserverele.
Ai un domeniu nou sau vrei să-l legi de un pachet de găzduire web? Dacă nu ești sigur ce să modifici, scrie-ne la [email protected] cu numele domeniului și ce vrei să obții.





